Cybersecurity-Beratung in Wien
IT-Sicherheit für Unternehmen
Schützen Sie Ihre Systeme, Daten und Geschäftsprozesse mit einer Sicherheitsstrategie, die zu Ihrem Unternehmen passt. Ich unterstütze KMU und Organisationen in Wien dabei, Cyberrisiken zu erkennen, ihre IT gezielt abzusichern und im Ernstfall handlungsfähig zu bleiben. Von der ersten Sicherheitsanalyse über Microsoft-365-Härtung und sichere Backups bis zu Security Awareness und Notfallplanung erhalten Sie verständliche Empfehlungen und einen klar priorisierten Maßnahmenplan.
Cybersecurity mit Strategie statt einzelner Sicherheitsprodukte
Eine Firewall oder Antivirensoftware allein macht ein Unternehmen noch nicht sicher. Cyberrisiken entstehen häufig dort, wo Technik, Prozesse und Menschen nicht zusammenspielen: veraltete Systeme, zu weit gefasste Zugriffsrechte, fehlende Mehrfaktor-Authentifizierung, ungetestete Backups, unsichere Cloud-Freigaben oder unklare Zuständigkeiten im Ernstfall.
Als IT-Berater für Cybersecurity in Wien betrachte ich Ihre IT-Sicherheit deshalb ganzheitlich. Gemeinsam klären wir, wo Ihr Unternehmen aktuell steht, welche Risiken für Ihren Betrieb tatsächlich relevant sind und welche Maßnahmen zuerst den größten Sicherheitsgewinn bringen.
Das Ergebnis ist keine theoretische Dokumentation, die in einer Schublade verschwindet. Sie erhalten eine nachvollziehbare Cybersecurity-Roadmap, die zu Ihrer bestehenden IT, Ihren Mitarbeitenden und Ihrem Budget passt.
- Klarheit über bestehende Schwachstellen und Risiken
- Priorisierte Maßnahmen nach Dringlichkeit, Aufwand und Nutzen
- Verbesserung vorhandener Systeme statt unnötiger Komplettumbauten
- Verständliche Dokumentation für Geschäftsführung und IT-Verantwortliche
- Unterstützung bei der technischen und organisatorischen Umsetzung
- Regelmäßige Sicherheitsüberprüfungen und laufende Betreuung
Mein Angebot
Detaillierte Überprüfung der IT-Infrastruktur
Ich führe führe eine umfassende Security-Analyse durch, um potenzielle Sicherheitslücken frühzeitig zu identifizieren.
Identifizierung und Bewertung von Sicherheitsrisiken
Ob Phishing, Ransomware oder Zero-Day-Exploits – wir bewerten aktuelle Cyber-Bedrohungen und zeigen auf, wie Sie Ihr Unternehmen effektiv schützen können.
Überprüfung auf Compliance & Standards
Ich prüfe Ihre Systeme auf die Einhaltung relevanter Sicherheitsstandards.
Individuelle Maßnahmenpläne zur Risikominimierung
Auf Basis der Analyse entwickeln wir konkrete Handlungsempfehlungen – von Patch-Management über Multi-Faktor-Authentifizierung (MFA) bis hin zu Cloud-Security-Lösungen.
Proaktive Sicherheitsstrategie
Da sich Bedrohungen wie Advanced Persistent Threats (APT) oder DDoS-Angriffe ständig weiterentwickeln, setzen wir auf eine Zero-Trust-Architektur und kontinuierliche Anpassungen.
Wie sicher ist Ihre IT wirklich?
Ich prüfe Ihre Systeme auf Schwachstellen, Risiken und konkrete Angriffspunkte – verständlich, praxisnah und mit klaren Empfehlungen für die nächsten Schritte.
10+ Jahre Erfahrung in IT und Cybersecurity
Cybersecurity-Leistungen für Unternehmen in Wien
Ob erste Standortbestimmung, konkrete Sicherheitslücke oder langfristige Verbesserung Ihrer IT-Sicherheit: Die Leistungen werden an Ihre vorhandene Infrastruktur, Ihre Unternehmensgröße und Ihr tatsächliches Risikoprofil angepasst.
Cybersecurity-Check und IT-Sicherheitsanalyse
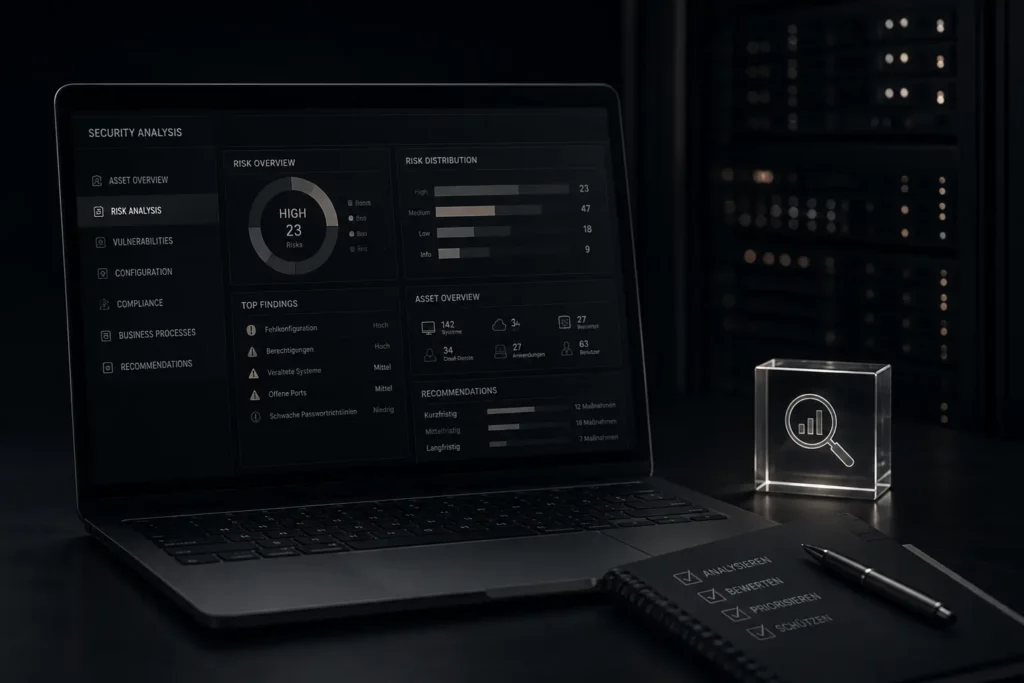
Ich analysiere die wichtigsten technischen und organisatorischen Schutzbereiche Ihrer IT. Dabei werden bestehende Sicherheitsmaßnahmen, auffällige Fehlkonfigurationen, Berechtigungen, Systeme, Cloud-Dienste und relevante Geschäftsprozesse betrachtet.
Sie erhalten eine verständliche Zusammenfassung der erkannten Risiken sowie eine nach Dringlichkeit und betrieblicher Auswirkung sortierte Maßnahmenliste.
Risikobewertung und Cybersecurity-Roadmap
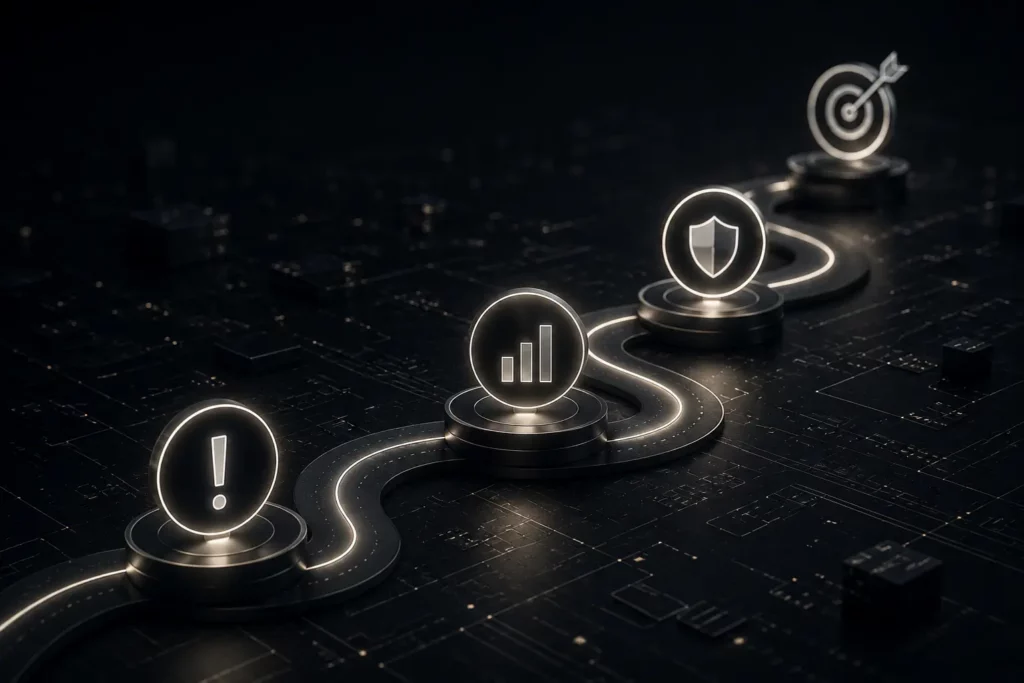
Nicht jede Schwachstelle ist gleich kritisch und nicht jede Maßnahme muss sofort umgesetzt werden. Gemeinsam bewerten wir Risiken nach Eintrittswahrscheinlichkeit, möglichem Schaden und Bedeutung für Ihren Geschäftsbetrieb.
Daraus entsteht eine realistische Cybersecurity-Roadmap mit kurzfristigen Sofortmaßnahmen, mittelfristigen Verbesserungen und langfristigen Sicherheitszielen.
Microsoft 365 Security
Microsoft 365 ist in vielen Unternehmen ein zentraler Bestandteil der täglichen Arbeit. Umso wichtiger sind sichere Identitäten, kontrollierte Zugriffsrechte und ein sinnvoll konfigurierter Schutz vor Kontoübernahmen und Phishing.
Je nach Umgebung überprüfe und optimiere ich unter anderem:
- Mehrfaktor-Authentifizierung
- Administratorrollen und privilegierte Konten
- Conditional-Access-Richtlinien
- externe Benutzer und Gastzugriffe
- Freigaben in Teams, SharePoint und OneDrive
- Schutzmechanismen in Exchange Online
- SPF, DKIM und DMARC
- Protokollierung und Sicherheitswarnungen
- vorhandene Backup- und Wiederherstellungsmöglichkeiten
Schutz von Endgeräten und Netzwerk
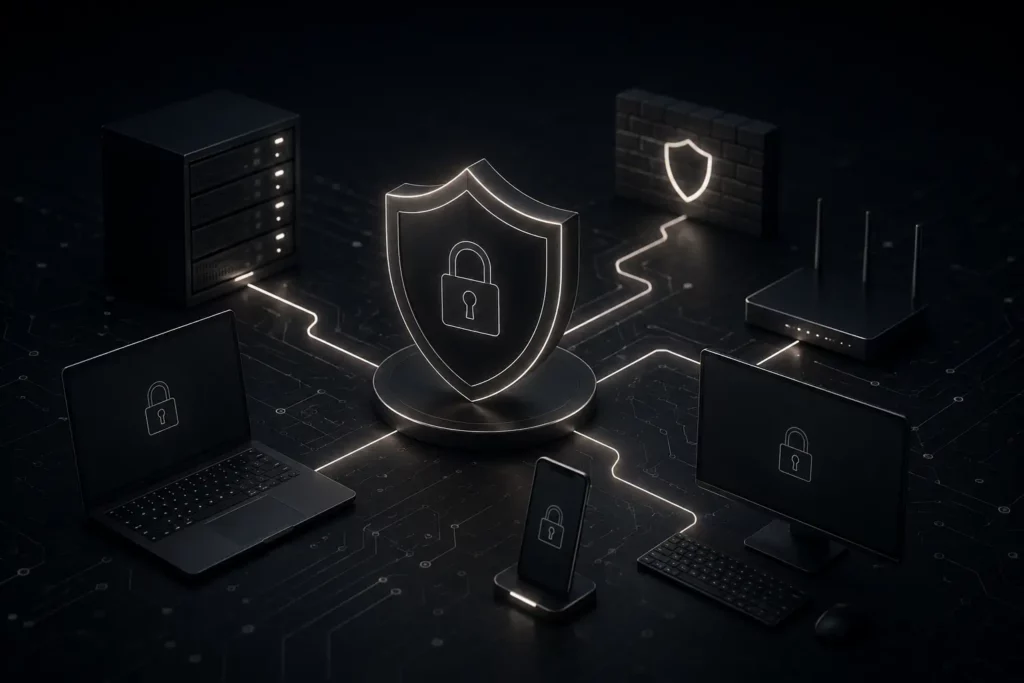
Notebooks, Arbeitsplatzrechner, Server, Smartphones und Netzwerkkomponenten müssen als zusammenhängende Sicherheitsumgebung betrachtet werden.
Ich unterstütze bei der Überprüfung und Verbesserung von Patch-Management, Endpoint Protection, Benutzerrechten, Firewall, WLAN, VPN, Remote-Zugriffen, Gerätekonfigurationen und administrativen Konten.
Backup, Wiederherstellung und Notfallplanung
Ein Backup ist nur dann wertvoll, wenn es vollständig, geschützt und zuverlässig wiederherstellbar ist. Deshalb geht es nicht nur um die Frage, ob Daten gesichert werden, sondern auch darum, wie schnell wichtige Systeme nach einem Sicherheitsvorfall oder technischen Ausfall wieder verfügbar sind.
Gemeinsam überprüfen wir:
- welche Daten und Systeme geschäftskritisch sind
- wie häufig Sicherungen durchgeführt werden
- ob Backups ausreichend vom Produktivsystem getrennt sind
- wer auf Sicherungen zugreifen kann
- ob Wiederherstellungstests stattfinden
- welche Reihenfolge im Notfall eingehalten werden muss
- welche Ausfallszeiten für das Unternehmen vertretbar sind
Für wen eignet sich meine Cybersecurity-Beratung?
Ich unterstütze Unternehmen und Organisationen, die ihre IT-Sicherheit strukturiert verbessern möchten, aber keine eigene große Security-Abteilung beschäftigen.
-
Für kleine und mittlere Unternehmen
Wenn eine solide Absicherung erforderlich ist, ohne unnötig komplexe Enterprise-Projekte aufzubauen. -
Für Unternehmen ohne internes Security-Team
Wenn IT-Aufgaben intern oder durch einen allgemeinen IT-Dienstleister betreut werden, aber spezialisiertes Cybersecurity-Know-how benötigt wird. -
Für Unternehmen mit Microsoft 365
Wenn unklar ist, ob Benutzerkonten, Administratorrollen, E-Mail-Sicherheit, Freigaben und Cloud-Daten ausreichend geschützt sind. -
Für wachsende Unternehmen
Wenn Berechtigungen, Geräte, Cloud-Dienste und Prozesse mit dem Wachstum Schritt halten müssen. -
Für Unternehmen nach einem verdächtigen Vorfall
Wenn ungewöhnliche Anmeldungen, kompromittierte Konten, Phishing, Malware oder andere Auffälligkeiten untersucht und die Umgebung anschließend gezielt gehärtet werden sollen. -
Für Unternehmen mit hybriden Arbeitsplätzen
Wenn Mitarbeitende im Büro, im Homeoffice und unterwegs auf Systeme und Unternehmensdaten zugreifen. -
Für Unternehmen mit Compliance- oder Kundenanforderungen
Wenn Auftraggeber, Versicherungen, Geschäftspartner oder gesetzliche Vorgaben nachvollziehbare Sicherheitsmaßnahmen und Dokumentationen verlangen.
Kostenloses Erstgespräch vereinbaren
In einem kurzen Telefonat klären wir Ziele, Umfang und sinnvolle nächste Schritte für Ihr Projekt.
Unverbindlich, persönlich und mit einer realistischen Einschätzung.
FAQs
Was versteht man unter Cybersecurity?
Cybersecurity umfasst alle Maßnahmen, die IT-Systeme, Netzwerke, Geräte und Daten vor Angriffen, Verlust, Manipulation und unbefugtem Zugriff schützen.
Warum ist Cybersecurity für mein Unternehmen wichtig?
Ein erfolgreicher Angriff kann Ausfälle, finanzielle Schäden, Datenverlust und Vertrauensverlust verursachen. Gute Sicherheitsmaßnahmen reduzieren diese Risiken und schützen Ihr Geschäft nachhaltig.
Was kostet professionelle Cybersecurity-Beratung?
Die Kosten richten sich nach Umfang, Unternehmensgröße und gewünschter Leistung. Nach einem ersten Gespräch erstellen wir ein transparentes, passendes Angebot.
Welche Cyberangriffe treffen kleine und mittlere Unternehmen am häufigsten?
Besonders häufig sind Phishing-E-Mails, Ransomware, gestohlene Zugangsdaten, Schadsoftware und Angriffe auf ungeschützte Systeme oder Cloud-Konten.
Was soll ich tun, wenn ich auf einen verdächtigen Link geklickt habe?
Trennen Sie das betroffene Gerät wenn möglich vom Netzwerk, ändern Sie relevante Passwörter und informieren Sie mich sofort. Schnelles Handeln begrenzt mögliche Schäden.
Warum sollte ich Zwei-Faktor-Authentifizierung nutzen?
Sie ergänzt das Passwort durch einen zweiten Sicherheitsnachweis, etwa eine App-Bestätigung. Selbst wenn ein Passwort gestohlen wird, bleibt der Zugang deutlich besser geschützt.
Wie schütze ich E-Mails, Geräte und Unternehmensdaten?
Mit aktuellen Sicherheitsupdates, Endpoint-Schutz, sicheren Zugriffsrechten, Verschlüsselung, E-Mail-Filterung, Backups und klaren Sicherheitsrichtlinien.
Braucht mein Unternehmen regelmäßige Backups – und wie sollten sie aussehen?
Ja. Backups sind entscheidend, um Daten nach einem Angriff oder technischen Defekt wiederherzustellen. Sie sollten automatisiert, regelmäßig getestet und getrennt vom Hauptsystem gespeichert werden.
Was tun im Fall eines Cyberangriffs?
Bewahren Sie Ruhe, isolieren Sie betroffene Systeme und informieren Sie mich umgehend. Anschließend werden Ursache, Ausmaß und notwendige Wiederherstellungsmaßnahmen untersucht.
Wie schnell kann nach einem Sicherheitsvorfall geholfen werden?
Das hängt von Ihrem vereinbarten Support-Modell und der Dringlichkeit ab. Bei kritischen Vorfällen steht die schnelle Eindämmung und Wiederherstellung des Betriebs im Mittelpunkt.
Für welche Unternehmensgrößen und Branchen ist Ihr Angebot geeignet?
Ich betreue EPUs bis hin zu KMUs. Die Maßnahmen werden an Ihre Branche, IT-Landschaft, Risiken und regulatorischen Anforderungen angepasst.
Sicherheit mit Strategie und Weitblick
Kennen Sie die größten Sicherheitslücken in Ihrem Unternehmen?
Mit einem klaren Blick für Risiken und einem Verständnis für Ihr gesamtes IT-Umfeld unterstütze ich Sie dabei, Sicherheitslücken frühzeitig zu erkennen und gezielt zu schließen. Sie erhalten keine Standardlösung, sondern eine durchdachte Sicherheitsstrategie, die zu Ihren Abläufen, Ihrer Infrastruktur und Ihren Unternehmenszielen passt. So entsteht eine IT-Sicherheit, die nicht nur schützt, sondern Ihr Unternehmen langfristig stärkt.
- Erfahrener Experte mit tiefem Know-how in Netzwerksicherheit, Endpoint Security und Cloud-Sicherheit
- Ganzheitlicher Ansatz: von SIEM-Lösungen bis hin zu Incident Response
- Klare Empfehlungen statt Fachchinesisch
- Nachhaltige Sicherheitsstrategien, die mit Ihrem Unternehmen wachsen